SISTEMI DI GESTIONE E CERTIFICAZIONI

CONFORMITÀ A STANDARD

CONFORMITÀ A STANDARD

Gli standard internazionali sono il modo più solido per dimostrare che la sicurezza è gestita, non improvvisata. ISO/IEC 27001 per la sicurezza delle informazioni, ISO/IEC 42001 per l’intelligenza artificiale, ISO 22301 per la continuità operativa, IEC 62443 per gli ambienti industriali: sono linguaggi condivisi che clienti, autorità e partner riconoscono. Euristica ti accompagna dalla scelta dello standard giusto fino all’audit di certificazione, e poi nel mantenimento del sistema.
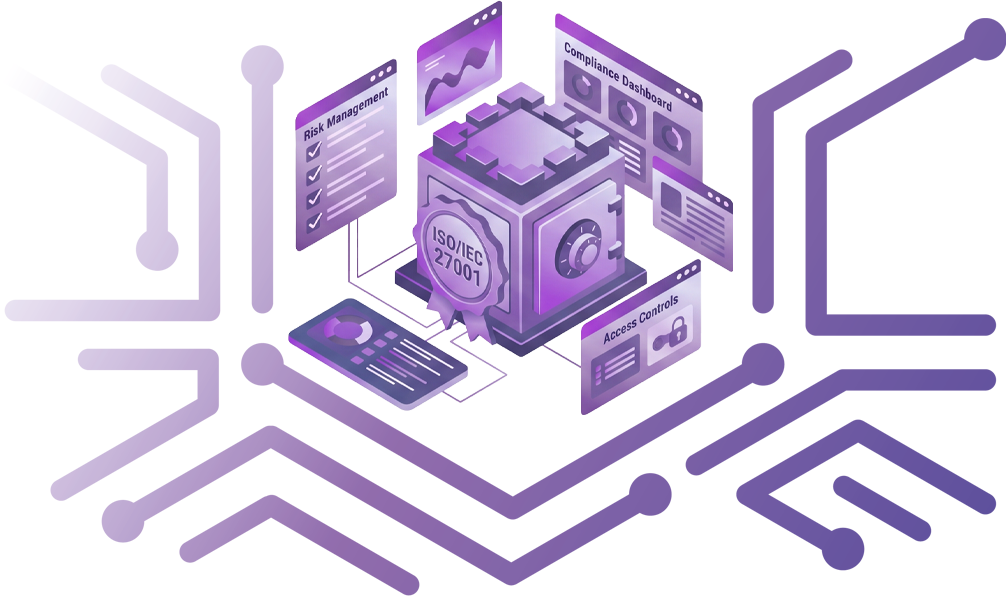
illustrazione euristica conformità a standard

Un solo sistema di gestione, più standard, meno duplicazioni

PERCHÉ GLI STANDARD

PERCHÉ GLI STANDARD

Le normative dicono cosa ottenere; gli standard descrivono come organizzarsi per ottenerlo e come dimostrarlo. Un sistema di gestione certificato non è un obbligo di legge, ma è oggi il modo più efficiente per rispondere alle richieste che arrivano da clienti, gare, bandi pubblici e obblighi di sicurezza della catena di fornitura.

C’è poi un vantaggio pratico che spesso viene sottovalutato: gli standard di sistema condividono la stessa struttura di base. Contesto, leadership, gestione del rischio, competenze, audit interni, riesame della direzione sono elementi comuni. Chi ha già un sistema ISO 27001 o ISO 9001 può estenderlo ad altri ambiti — privacy, continuità, intelligenza artificiale — senza ricominciare da zero.

GLI STANDARD PER LA SICUREZZA
DELLE INFORMAZIONI

GLI STANDARD PER LA SICUREZZA DELLE INFORMAZIONI

ISO/IEC 27001 e ISO/IEC 27002

Lo standard certificabile di riferimento per il sistema di gestione della sicurezza delle informazioni (SGSI): analisi del contesto e delle parti interessate, valutazione e trattamento del rischio, dichiarazione di applicabilità, controlli organizzativi, sulle persone, fisici e tecnologici. La ISO/IEC 27002 ne fornisce le linee guida attuative controllo per controllo.

ISO/IEC 27005 e ISO 31000

Metodo per la valutazione e il trattamento del rischio informatico, coerente con l’impianto generale di risk management aziendale. È il cuore del sistema: da qui discendono le priorità e le scelte di investimento.

ISO/IEC 27017 e ISO/IEC 27018

Controlli specifici per i servizi cloud e per la protezione dei dati personali nel cloud. Riferimenti utili sia per i fornitori di servizi sia per le organizzazioni che affidano dati e applicazioni a terzi.

ISO/IEC 27701

Estensione del sistema di gestione alla protezione dei dati personali: ruoli di titolare e responsabile, informative, diritti degli interessati, trattamenti e trasferimenti. È il ponte naturale tra il SGSI e la conformità al GDPR.

ISO 22301 e ISO/IEC 27031

Continuità operativa e resilienza ICT: analisi di impatto sul business, strategie di continuità, piani di ripristino, esercitazioni e test. Sempre più richiesti anche dalle normative su resilienza e gestione degli incidenti.

ISO/IEC 20000-1 e ISO/IEC 27035

Gestione dei servizi IT e gestione degli incidenti di sicurezza: processi strutturati per rilevare, classificare, gestire e imparare dagli eventi, presupposto indispensabile per rispettare i termini di notifica previsti dalle normative.

GLI STANDARD PER L’INTELLIGENZA ARTIFICIALE

GLI STANDARD PER L’INTELLIGENZA ARTIFICIALE

L’adozione dell’IA introduce rischi che i sistemi di gestione tradizionali non coprono: qualità e provenienza dei dati, bias, spiegabilità, sorveglianza umana, dipendenza da modelli di terze parti. La normazione internazionale ha risposto con una famiglia di standard in rapida evoluzione.

ISO/IEC 42001

Il primo standard certificabile per il sistema di gestione dell’intelligenza artificiale (AIMS). Copre politiche sull’IA, ruoli e responsabilità, valutazione dei rischi e degli impatti, ciclo di vita dei sistemi, governance dei dati, informazione agli stakeholder e rapporti con i fornitori di modelli e piattaforme. Si applica sia a chi sviluppa sistemi di IA sia a chi li integra o semplicemente li utilizza.

ISO/IEC 42005

Guida alla valutazione di impatto dei sistemi di IA su persone, gruppi e società: come identificarne gli effetti, documentarli e riesaminarli lungo il ciclo di vita. È lo strumento operativo più vicino alle logiche richieste dall’AI Act.

ISO/IEC 23894 e ISO/IEC 22989

Gestione del rischio specifica per l’intelligenza artificiale e terminologia di riferimento: due basi indispensabili per parlare la stessa lingua tra funzioni tecniche, legali e di business.

ISO/IEC 5338, ISO/IEC 5259 e ISO/IEC 42006

Processi del ciclo di vita dei sistemi di IA, qualità dei dati per machine learning e requisiti per gli organismi che certificano gli AIMS. Conoscere questi documenti significa sapere in anticipo come si verrà auditati.

Framework complementari

Il NIST AI Risk Management Framework e le guide ENISA affiancano gli standard ISO con strumenti pratici di valutazione, utili soprattutto nelle fasi iniziali di adozione dell’IA.

STANDARD DI PRODOTTO, SETTORE
E FRAMEWORK OPERATIVI

STANDARD DI PRODOTTO, SETTORE E FRAMEWORK OPERATIVI
IEC 62443

La serie di riferimento per la sicurezza dei sistemi di automazione e controllo industriale (OT): livelli di sicurezza, zone e condotti, requisiti per fornitori, integratori e utilizzatori finali. È anche il riferimento tecnico principale per la sicurezza dei prodotti industriali in ambito europeo.

EN 18031 e norme armonizzate per i prodotti digitali

Requisiti di cybersicurezza per apparecchiature radio e dispositivi connessi, base di partenza per le norme armonizzate in corso di sviluppo a supporto del Cyber Resilience Act. Un riferimento essenziale per chi produce o commercializza dispositivi e software.

NIST CSF 2.0 e CIS Controls

Framework operativi per misurare e migliorare la postura di sicurezza in modo pragmatico, anche in organizzazioni che non intendono certificarsi. Utili come primo passo o come strumento di verifica interna.

ISO/IEC 15408 — Common Criteria

Valutazione della sicurezza di prodotti e componenti ICT, rilevante per chi fornisce tecnologie a soggetti inclusi in perimetri di sicurezza nazionale o in contesti ad alta criticità.

COME FUNZIONA

COME FUNZIONA

  • Scelta dello standard

    Partiamo dagli obiettivi reali: rispondere a un cliente, partecipare a una gara, sostenere un percorso normativo, ridurre un rischio concreto. Da qui individuiamo lo standard — o la combinazione di standard — con il miglior rapporto tra beneficio e sforzo.

  • Gap analysis

    Verifichiamo la distanza tra le pratiche esistenti e i requisiti dello standard, valorizzando ciò che già funziona: raramente si parte davvero da zero.

  • Progettazione e implementazione

    Costruiamo il sistema di gestione insieme alle persone che dovranno usarlo: analisi dei rischi, politiche, procedure, registri e indicatori pensati per essere applicati, non archiviati.

  • Audit interno e riesame

    Verifichiamo il funzionamento del sistema, gestiamo non conformità e azioni correttive e prepariamo il riesame della direzione.

  • Certificazione e mantenimento

    Ti affianchiamo nella scelta dell’organismo di certificazione, nella preparazione all’audit e nelle fasi successive di sorveglianza, aggiornamento e miglioramento continuo.

illustrazione checklist cybersecurity

VANTAGGI DEL SERVIZIO

VANTAGGI DEL SERVIZIO

Un sistema di gestione ben costruito riduce il lavoro, non lo aumenta: mette ordine in attività che l’organizzazione svolge già, spesso in modo informale e non documentato.

CREDIBILITÀ SUL MERCATO

Una certificazione riconosciuta risponde in anticipo a questionari, audit dei clienti e requisiti di gara, accorciando i tempi commerciali.

SINERGIA CON LE NORMATIVE

Analisi dei rischi, gestione degli incidenti, controllo dei fornitori e formazione soddisfano contemporaneamente requisiti di standard e requisiti di legge.

INTEGRAZIONE TRA SISTEMI

Sicurezza, privacy, continuità, qualità e intelligenza artificiale possono convivere in un unico impianto documentale, con un solo ciclo di audit e riesame.

MIGLIORAMENTO MISURABILE

Indicatori, audit interni e riesami periodici trasformano la sicurezza in un processo osservabile, con dati su cui la direzione può decidere.

CONFORMITÀ A STANDARD: IL NOSTRO SERVIZIO

CONFORMITÀ A STANDARD: IL NOSTRO SERVIZIO

Assessment e scelta dello standard

Analisi del contesto, degli obiettivi e dei requisiti provenienti da clienti e mercato, con indicazione dello standard o del percorso integrato più adatto e una stima realistica di tempi e impegno.

Gap analysis e piano di implementazione

Confronto puntuale con i requisiti dello standard e con i relativi controlli, restituito in un piano di lavoro con priorità, responsabilità e tempi.

Costruzione del sistema di gestione

Analisi e trattamento dei rischi, dichiarazione di applicabilità, politiche, procedure e registri, valutazioni di impatto per i sistemi di IA, documentazione proporzionata alla dimensione dell’organizzazione.

Audit interni e preparazione alla certificazione

Programma di audit interno, conduzione delle verifiche, gestione delle non conformità, riesame della direzione e affiancamento durante l’audit dell’organismo di certificazione.

Integrazione tra standard e normative

Mappatura incrociata tra i controlli degli standard e gli obblighi normativi applicabili, per riutilizzare le stesse evidenze su più fronti ed evitare documentazione ridondante.

Formazione e sviluppo delle competenze

Percorsi per la direzione, per i responsabili del sistema di gestione e per gli auditor interni, con esercitazioni basate su casi reali.

FAQ SUGLI STANDARD

FAQ SULLA CONFORMITÀ NORMATIVA

No: nessuna normativa impone di per sé una certificazione. Un sistema di gestione certificato è però il modo più ordinato per costruire e dimostrare le misure che le norme richiedono, e in molti casi è espressamente valorizzato in gare, bandi e rapporti con i clienti.
No, la ISO/IEC 42001 è uno standard autonomo. Se però i sistemi di intelligenza artificiale trattano dati aziendali critici o dati personali, sviluppare i due sistemi in modo coordinato — eventualmente con la ISO/IEC 27701 — riduce sensibilmente il lavoro complessivo.
Dipende dal punto di partenza, dalla dimensione del perimetro e dalla disponibilità delle persone coinvolte. Un’organizzazione con processi già strutturati può completare il percorso in pochi mesi; chi parte da zero deve mettere in conto tempi più lunghi. La gap analysis iniziale serve proprio a dare una stima attendibile.
Sì. Il campo di applicazione può essere circoscritto a determinati servizi, sedi o processi. Definirlo bene è una delle scelte più delicate del percorso: un perimetro troppo ampio appesantisce il sistema, uno troppo ristretto rischia di non rispondere alle aspettative dei clienti.

No, e non potrebbe: la certificazione è rilasciata da organismi accreditati e indipendenti, che non possono aver fornito consulenza all’organizzazione. Il nostro ruolo è accompagnarti nella costruzione del sistema, nella preparazione all’audit e nel mantenimento nel tempo.

Il sistema va mantenuto: audit di sorveglianza periodici, aggiornamento dell’analisi dei rischi, gestione delle non conformità, riesami della direzione e rinnovo del certificato. È la fase in cui il supporto continuativo fa la differenza tra un sistema vivo e un raccoglitore di documenti.

PERCHÉ SCEGLIERE EURISTICA

PERCHÉ SCEGLIERE EURISTICA

Da oltre 30 anni affianchiamo imprese, professionisti e pubbliche amministrazioni nella protezione di sistemi, dati e infrastrutture informatiche, unendo competenze tecniche, presidio normativo e assistenza continuativa.
illustrazione rete team euristica
  • Oltre 30 anni di esperienza nel settore IT

  • Competenze specialistiche in information & cyber security
  • Un unico referente per IT, sicurezza e conformità
  • Consulenti con esperienza diretta su audit e verifiche ispettive
  • Approccio proporzionato alle dimensioni e al rischio dell’organizzazione
  • Documentazione pronta all’uso e personalizzata sul contesto del cliente
  • Formazione dedicata agli organi di amministrazione e al personale
  • Monitoraggio costante dell’evoluzione normativa e degli standard
  • Collaborazione con partner tecnologici e legali specializzati

  • Soluzioni progettate per garantire sicurezza, continuità operativa e valore di business

Fai della sicurezza un sistema, non una serie di rimedi

Adottare uno standard significa smettere di affrontare la sicurezza per emergenze e cominciare a governarla con metodo, indicatori e responsabilità chiare. Valutiamo insieme il percorso più adatto alla tua organizzazione e costruiamo un sistema di gestione che funzioni davvero, ogni giorno.

contattaci

Contattaci per ricevere informazioni sui nostri servizi o per richiedere una consulenza personalizzata. Il nostro team è pronto a supportarti.
    Informativa Completa Privacy & Cookie Policy

    Euristica Srl, in qualità di titolare del trattamento, ha aggiornato la policy privacy in conformità al Regolamento Europeo 2016/679 in materia di protezione dei dati personali.
    Per maggiori info si invita a leggere l'informativa privacy completa al link
    Privacy Policy