GOVERNANCE, RISCHIO E CONFORMITÀ

INFORMATION & CYBER SECURITY

INFORMATION & CYBER SECURITY

Proteggere le informazioni non è più solo una questione tecnologica. Oggi significa sapere quali rischi si corrono, quali regole si applicano e come dimostrare di averle rispettate: davanti a un cliente, a un’autorità di vigilanza, a un organismo di certificazione. Euristica affianca imprese e pubbliche amministrazioni su tutto questo percorso, unendo competenze di sicurezza, presidio normativo e conoscenza dei sistemi di gestione.
illustrazione euristica cybersecurity

La sicurezza delle informazioni come sistema: governata, documentata, verificabile

COS’È L’INFORMATION & CYBER SECURITY

COS’È L’INFORMATION & CYBER SECURITY
illustrazione cybersecurity

La cyber security protegge reti, sistemi e dispositivi dalle minacce informatiche. L’information security è un perimetro più ampio: riguarda tutte le informazioni di valore per l’organizzazione — digitali e non — e il modo in cui vengono gestite, condivise, conservate e protette lungo l’intero ciclo di vita.
È una distinzione che ha conseguenze pratiche. Un firewall aggiornato non serve se le credenziali circolano via chat, se un fornitore accede ai dati senza contratto, se nessuno sa chi deve decidere in caso di incidente. Le tecnologie restano indispensabili, ma da sole non producono né sicurezza reale né conformità dimostrabile.
Per questo lavoriamo su tre piani che si tengono insieme: il rischio, ossia cosa può accadere e quanto costerebbe; le regole, ossia cosa la normativa impone a quella specifica organizzazione; il sistema, ossia come organizzarsi perché le misure adottate restino efficaci nel tempo.

LE NOSTRE AREE DI INTERVENTO

LE NOSTRE AREE DI INTERVENTO

L’area si articola in due percorsi complementari, che spesso procedono in parallelo sullo stesso impianto documentale.
CONFORMITÀ A NORMATIVE

Direttive e regolamenti europei — NIS2, DORA, CER, Cyber Resilience Act, AI Act, Data Act — e normative nazionali italiane, dal D.Lgs. 138/2024 alla Legge 90/2024, dal Perimetro di Sicurezza Nazionale Cibernetica alla qualificazione dei servizi cloud per la PA, fino alla Legge 132/2025 sull’intelligenza artificiale. Analisi di applicabilità, gap analysis, piano di adeguamento, adempimenti verso ACN e formazione degli organi apicali.

CONFORMITÀ A STANDARD

Sistemi di gestione e certificazioni: ISO/IEC 27001 per la sicurezza delle informazioni, ISO/IEC 27701 per la privacy, ISO 22301 per la continuità operativa, ISO/IEC 42001 per l’intelligenza artificiale, IEC 62443 per gli ambienti industriali. Dalla scelta dello standard alla preparazione dell’audit di certificazione, fino al mantenimento del sistema.

SERVIZI CORRELATI

L’area si integra con le altre soluzioni IT di Euristica:

  • vulnerability assessment
  • simulazioni di phishing
  • attività di sensibilizzazione del personale
  • consulenza privacy e GDPR
  • protezione dei sistemi
  • assistenza continuativa

COME FUNZIONA

COME FUNZIONA

  • Analisi del contesto

    Partiamo da come lavora davvero la tua organizzazione: settore, dimensioni, servizi erogati, sistemi in uso, fornitori, dati trattati. È da qui che si capisce cosa proteggere e quali regole si applicano.

  • Valutazione dei rischi e degli obblighi

    Individuiamo le minacce concrete e le normative applicabili, misurando la distanza tra la situazione attuale e ciò che serve raggiungere.

  • Piano di intervento

    Definiamo misure, priorità, responsabilità e tempi in modo proporzionato al rischio e alle risorse disponibili, distinguendo ciò che è urgente da ciò che può essere programmato.

  • Attuazione e documentazione

    Ti affianchiamo nell’adozione delle misure e nella costruzione delle evidenze: politiche, procedure, registri, analisi dei rischi, requisiti contrattuali per i fornitori.

  • Verifica e mantenimento

    Audit interni, riesami periodici, aggiornamento rispetto ai nuovi provvedimenti, supporto in caso di incidente o di verifica ispettiva.

illustrazione checklist cybersecurity

VANTAGGI DEL SERVIZIO

VANTAGGI DEL SERVIZIO

Un percorso strutturato costa meno di una serie di interventi scollegati, e vale molto di più nel momento in cui qualcosa va storto.

UNA VISIONE D’INSIEME

Normative, standard e misure tecniche vengono affrontati in un unico disegno, evitando che ogni scadenza diventi un progetto a sé.

DECISIONI INFORMATE

L’analisi dei rischi trasforma la sicurezza in dati su cui la direzione può decidere dove investire e cosa accettare.

MENO DUPLICAZIONI

Le stesse evidenze — analisi dei rischi, gestione degli incidenti, controllo dei fornitori, formazione — servono a più norme e più standard contemporaneamente.

VALORE COMMERCIALE

Rispondere in anticipo a questionari, audit dei clienti e requisiti di gara accorcia i tempi commerciali e apre mercati altrimenti preclusi.

INFORMATION & CYBER SECURITY:
IL SERVIZIO DI EURISTICA

INFORMATION & CYBER SECURITY: IL SERVIZIO DI EURISTICA

Assessment iniziale

Una fotografia sintetica del livello di sicurezza e di conformità dell’organizzazione, con l’indicazione delle priorità e una stima realistica dell’impegno necessario.

Analisi e trattamento dei rischi

Identificazione degli asset informativi, delle minacce e delle vulnerabilità, valutazione dell’impatto e definizione delle misure di trattamento.

Conformità normativa e sistemi di gestione

I due percorsi dedicati dell’area, gestiti separatamente o in modo integrato a seconda degli obiettivi: adeguamento alle normative applicabili e costruzione di sistemi di gestione certificabili.

Governance e documentazione

Politiche, procedure, ruoli e responsabilità, gestione degli incidenti, continuità operativa, gestione degli accessi e dei fornitori: un corpo documentale coerente e realmente utilizzabile.

Formazione e sensibilizzazione

Percorsi per gli organi di amministrazione e direttivi, formazione tecnica per i referenti IT, attività di awareness per il personale, con contenuti costruiti sul contesto reale dell’organizzazione.

Supporto continuativo

Presidio dell’evoluzione normativa, aggiornamento periodico delle analisi e della documentazione, affiancamento in caso di incidente, audit o richiesta da parte di un’autorità.

FAQ SU INFORMATION & CYBER SECURITY

FAQ SU INFORMATION & CYBER SECURITY

La cyber security riguarda la protezione di reti, sistemi e dispositivi dalle minacce informatiche. L’information security è più ampia e comprende tutte le informazioni di valore per l’organizzazione, anche fuori dai sistemi informatici: come vengono classificate, condivise, conservate e distrutte. Le due dimensioni si sovrappongono, ma la seconda include processi, persone e contratti.
Da un assessment iniziale. Serve a capire cosa è già presente — spesso più di quanto si pensi — quali sono le lacune più rischiose e quali scadenze normative incombono. Solo dopo ha senso decidere se muoversi sul fronte normativo, su quello degli standard o su entrambi.
Sì, per due ragioni. La prima è il rischio: gli attacchi non selezionano per fatturato, e per una piccola realtà un blocco operativo può essere più difficile da assorbire. La seconda è la catena di fornitura: i soggetti obbligati devono valutare la sicurezza dei propri fornitori, e trasferiscono requisiti a valle.
Dipende dall’obiettivo. Se ci sono scadenze di legge, la priorità è il percorso normativo. Se la spinta arriva dal mercato — gare, clienti, questionari — conviene partire da uno standard certificabile. Nella maggior parte dei casi i due percorsi si costruiscono insieme, perché condividono gran parte delle evidenze.
Non necessariamente a tempo pieno, ma serve un referente identificato con responsabilità chiare: alcune normative lo richiedono espressamente. Il ruolo può essere interno oppure affidato all’esterno; ciò che non è delegabile è la responsabilità degli organi di amministrazione.

PERCHÉ SCEGLIERE EURISTICA

PERCHÉ SCEGLIERE EURISTICA

Da oltre 30 anni affianchiamo imprese, professionisti e pubbliche amministrazioni nella protezione di sistemi, dati e infrastrutture informatiche, unendo competenze tecniche, presidio normativo e assistenza continuativa.
illustrazione rete team euristica
  • Oltre 30 anni di esperienza nel settore IT

  • Competenze specialistiche in information & cyber security
  • Un unico referente per IT, sicurezza e conformità
  • Consulenti con esperienza diretta su audit e verifiche ispettive
  • Approccio proporzionato alle dimensioni e al rischio dell’organizzazione
  • Documentazione pronta all’uso e personalizzata sul contesto del cliente
  • Formazione dedicata agli organi di amministrazione e al personale
  • Monitoraggio costante dell’evoluzione normativa e degli standard
  • Collaborazione con partner tecnologici e legali specializzati

  • Soluzioni progettate per garantire sicurezza, continuità operativa e valore di business

Metti in sicurezza le informazioni, non solo i sistemi

Norme, standard e tecnologie hanno senso quando diventano un unico percorso, costruito sulla realtà della tua organizzazione. Partiamo da dove sei: valutiamo insieme rischi, obblighi e priorità, e definiamo il passo successivo più utile.
CONFORMITÀ
A NORMATIVE

obblighi puntuali, scadenze certe e responsabilità dirette in capo agli organi di amministrazione

illustrazione euristica conformità a normative

CONFORMITÀ
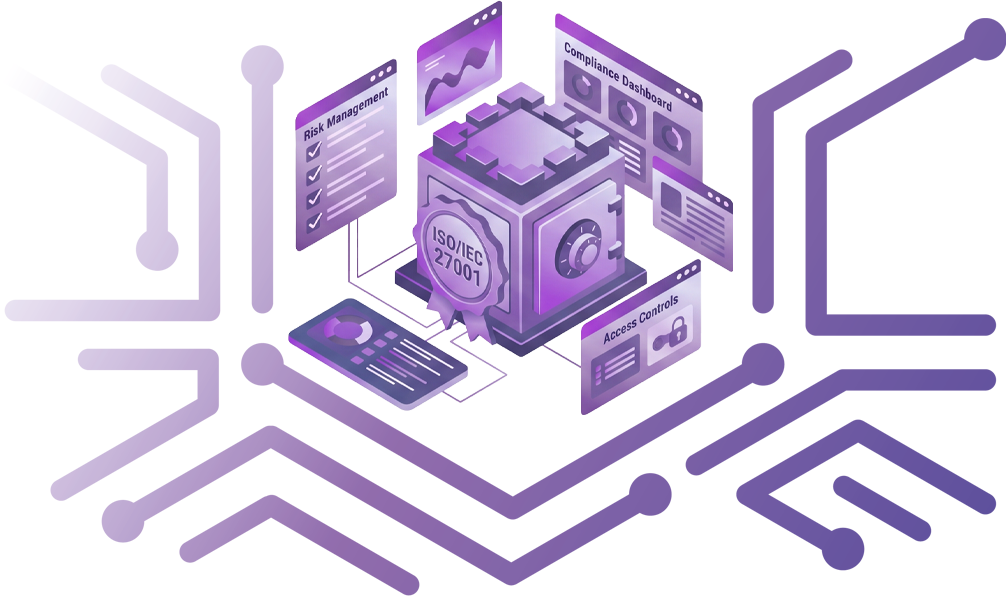
A STANDARD

il modo più solido per dimostrare che la sicurezza è gestita

illustrazione euristica conformità a standard

contattaci

Contattaci per ricevere informazioni sui nostri servizi o per richiedere una consulenza personalizzata. Il nostro team è pronto a supportarti.
    Informativa Completa Privacy & Cookie Policy

    Euristica Srl, in qualità di titolare del trattamento, ha aggiornato la policy privacy in conformità al Regolamento Europeo 2016/679 in materia di protezione dei dati personali.
    Per maggiori info si invita a leggere l'informativa privacy completa al link
    Privacy Policy